Aller au contenu

Constellation

Gestion des actifs et de l'exposition aux vulnérabilités (CAASM)

Constellation

Alpha open source 2026 - aujourd'hui

Gestion des actifs et de l'exposition aux vulnérabilités (CAASM)

Constellation centralise l'inventaire des actifs, les vulnérabilités et l'état des sauvegardes à partir d'Ansible, Trivy, Wazuh, Restic et CVE.radio. Le projet relie les CVE aux machines concernées et prévoit leur traitement par les pipelines CI/CD ou le ticketing.

  • Python
  • FastAPI
  • PostgreSQL
  • asyncpg
  • Ansible
  • Trivy
  • Wazuh
  • Restic
  • RSS
  • Docker
  • Traefik
  • REST
  • JSON
  • CI/CD
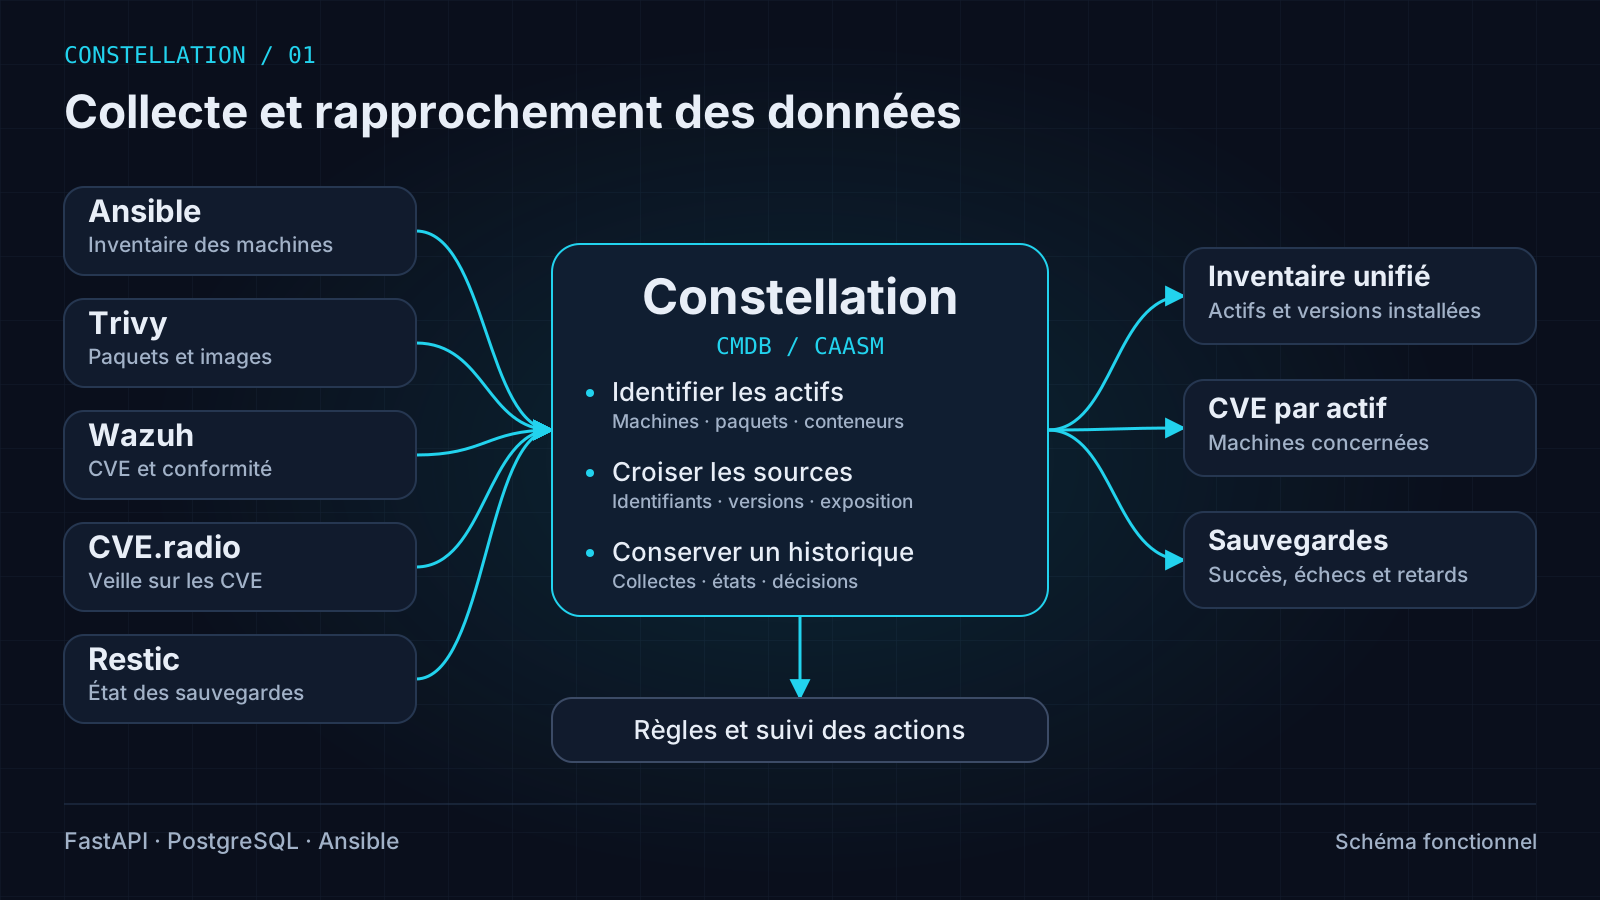
Ansible, Trivy, Wazuh, CVE.radio et Restic convergent vers Constellation, qui relie l’inventaire, les CVE par actif et l’état des sauvegardes.

Relier les machines, les CVE et les sauvegardes

Ansible collecte les machines et les versions installées. Trivy et Wazuh apportent les constats de sécurité, Restic l’état des sauvegardes et CVE.radio la veille. Constellation rapproche ces sources pour retrouver les actifs concernés.

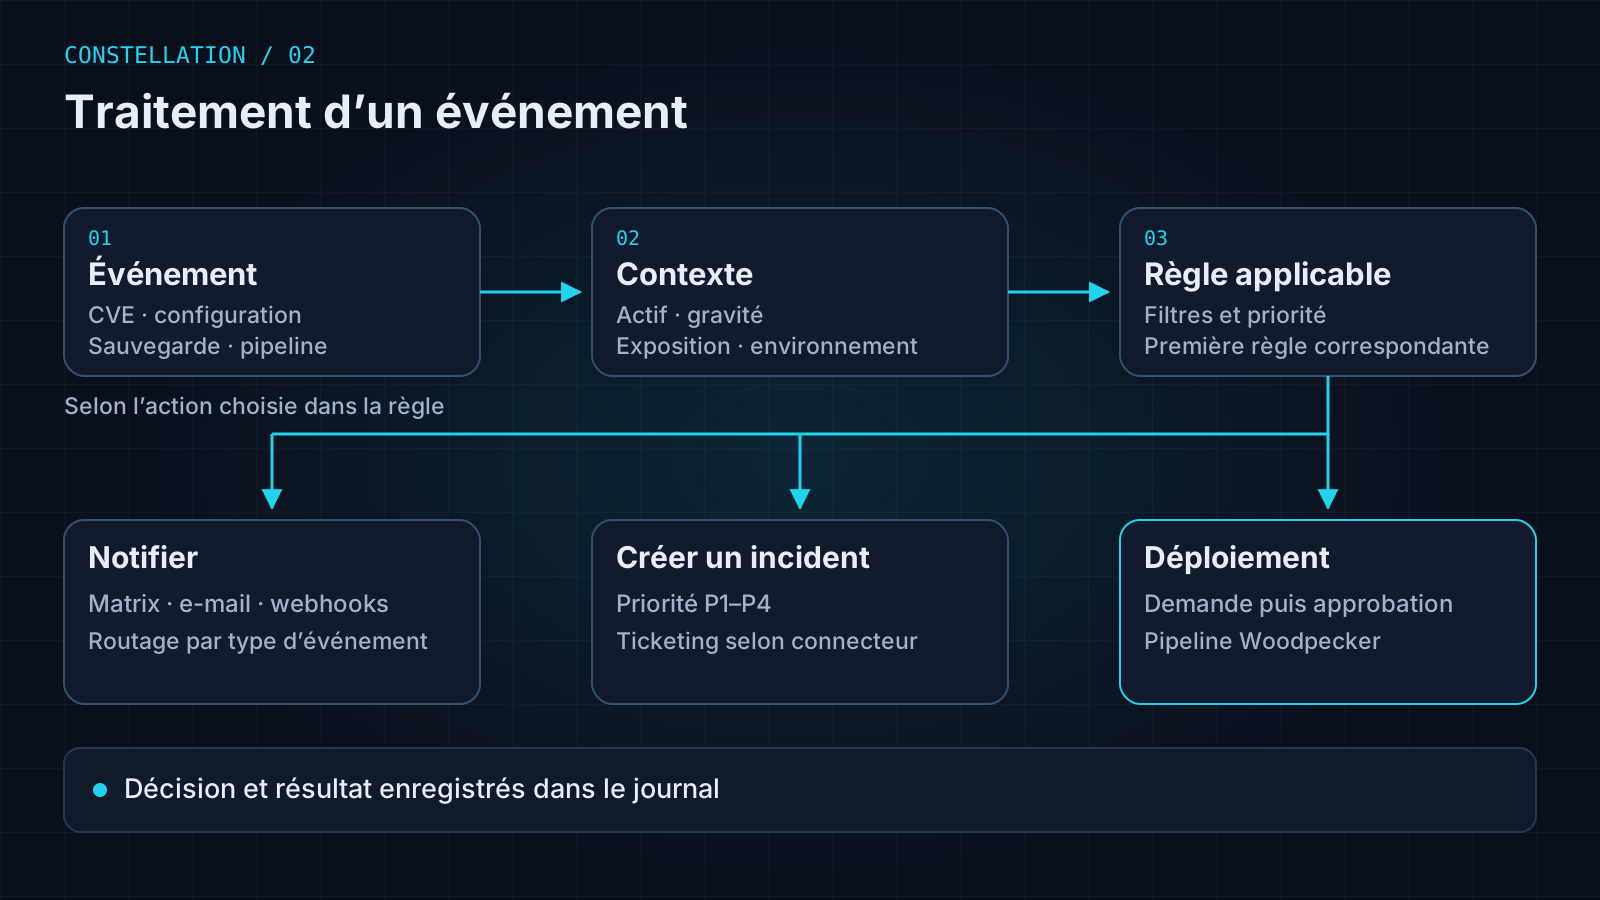
Événement, contexte et règle applicable, puis notification, création d’un incident ou demande de déploiement soumise à approbation. Chaque décision est journalisée.

Choisir une action à partir d’un événement

Le moteur évalue les événements selon l’actif, la gravité, l’exposition et l’environnement. La première règle correspondante peut notifier, ouvrir un incident ou créer une demande de déploiement. Le déploiement passe par une approbation humaine ; les décisions et leur résultat restent dans le journal.

Je développe Constellation pour réunir les informations nécessaires à l'exploitation : machines et versions installées, exposition aux vulnérabilités et état des sauvegardes. Le projet croise ces données dans un même modèle pour identifier les machines concernées par une CVE.

Le traitement prévu passe par les pipelines CI/CD existants lorsqu'une correction est automatisable, et par le ticketing dans les autres cas. Chaque actif doit pouvoir être suivi avec un état et un responsable.

La collecte utilise les outils déjà installés : Ansible pour l'inventaire, Trivy pour les images, Wazuh pour la détection, Restic pour les sauvegardes et CVE.radio pour la veille. Cela évite de déployer un agent supplémentaire. Des connecteurs configurables couvrent aussi les forges, l'intégration continue, les registres et la messagerie.

Une part importante du travail consiste à rapprocher les identifiants d'une même machine entre sources et à définir quelle source fait autorité en cas de désaccord. L'API expose ces données avec son propre modèle de rôles et peut être placée derrière un fournisseur d'identité externe.

Les dépendances sont verrouillées et vérifiées par empreinte. L'audit des dépendances, l'analyse statique et les contrôles de détection de secrets sont bloquants en intégration continue. La déclaration des dépendances et le verrou généré restent séparés pour faciliter la revue des mises à jour.
Réalisations

Dépendances Python verrouillées par empreinte, vérifiées en intégration continue

Problème Le verrouillage d'une version de dépendance ne vérifie pas le contenu du paquet téléchargé. La chaîne de construction doit aussi détecter les paquets modifiés et les dépendances vulnérables.

  • - Fichiers de verrouillage porteurs d'empreintes sha256 et installation en --require-hashes dans les images comme dans le pipeline : un artefact substitué ne s'installe pas.
  • - Contrôles bloquants avec pip-audit pour les dépendances, Bandit pour le code et detect-secrets pour les secrets.
  • - Séparation de la déclaration des dépendances et du verrou généré pour faciliter la revue des mises à jour.

Collecte des données depuis les outils existants

Problème Déployer un agent d'inventaire supplémentaire sur chaque machine ajouterait de la maintenance et laisserait des lacunes sur les machines non équipées.

  • - Conception d'un modèle commun pour les données d'Ansible, Trivy, Wazuh, CVE.radio et Restic : inventaire, vulnérabilités, exposition et sauvegardes. Remplacement de la source de veille sans modifier ce modèle.
  • - Connecteurs configurables pour les forges, l'intégration continue, les registres et la messagerie.
  • 19 vues et plus de 76 points d'API